Trusselsbillede for sikkerhedsansvarlige
Dagens globale trusselsbillede, set fra Norden og EU.
Med vores Risk Letters trusselsintelligens nyhedsbrev får du mandag til lørdag kl. 7 det, der betyder noget for din organisation: de sårbarheder, der bliver udnyttet lige nu, grupperne bag angrebene, og hvad du skal gøre i dag.
Om søndagen samler vi ugen i et større brief med tendenserne og et kig frem på ugen der kommer.
Bag hvert brief ligger et dashboard, du altid kan grave ned i: sårbarheder, aktører, malware og en matrix over lande og sektorer i Norden og EU. Vil du dele din viden eller snakke om de seneste trusler og udnyttelser med dine ligesindede kan du gøre det i vores fællesskabs forum.
Betaling åbner snart.
29 EUR pr. bruger om måneden eller 290 EUR om året, plus moms. 14 dages gratis prøve, og du kan opsige når som helst.
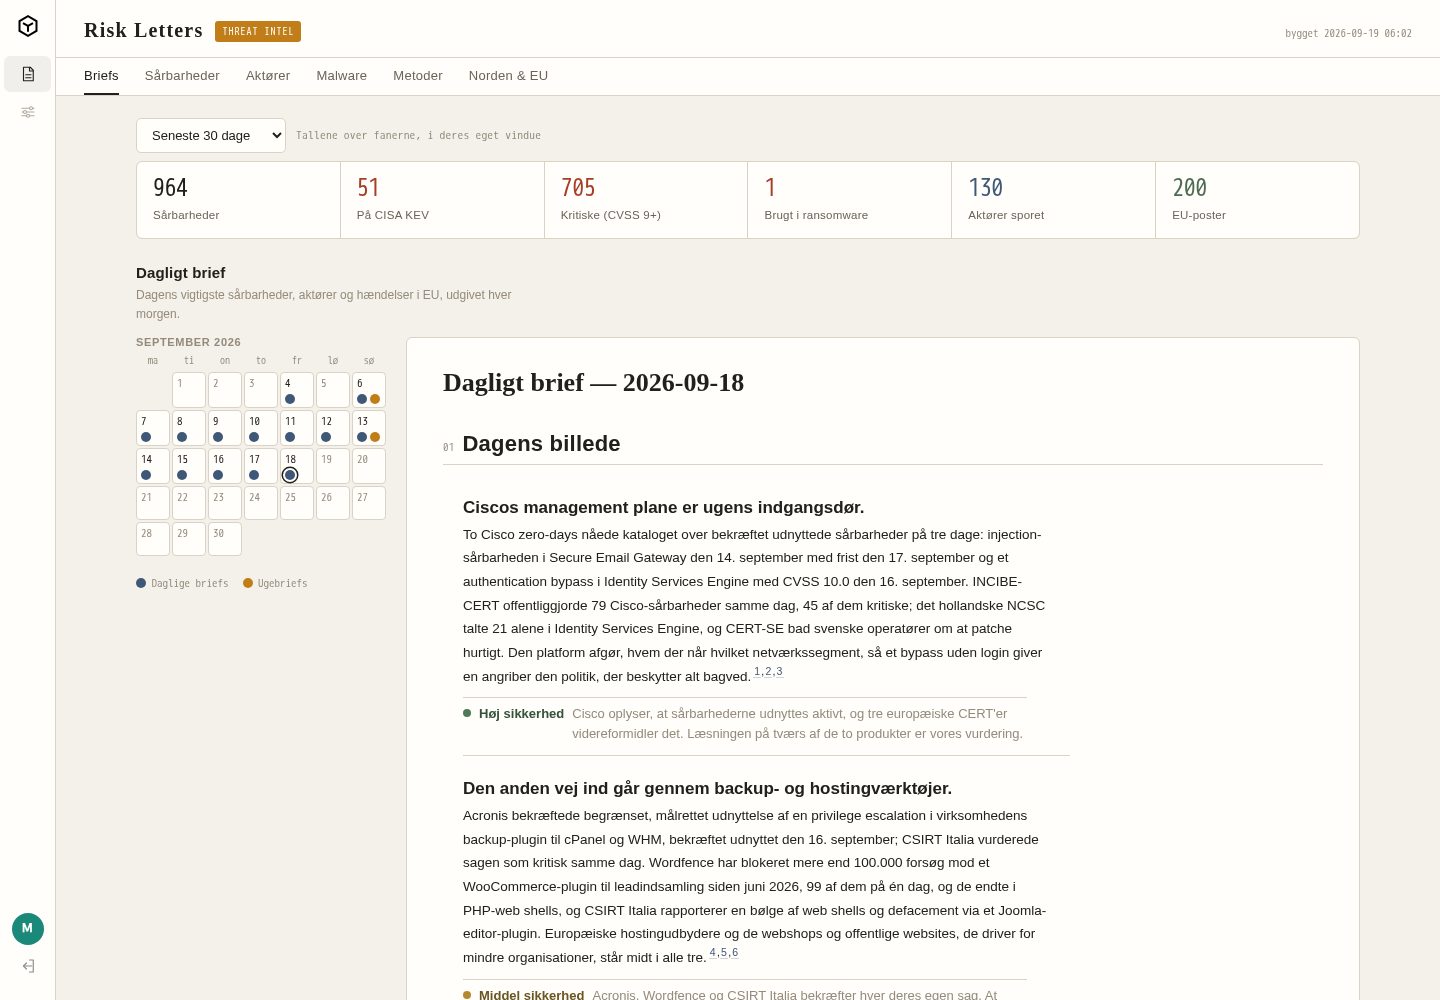
Det daglige brief
10 minutters overblik hver morgen
Vi monitorerer mere end 200 kilder døgnet rundt, fra ransomware databaser, til sårbarheds API'er, til trussels sites, til nationale CERT'er til malware sites, så du ikke skal. Du får dagens udnyttede sårbarheder, aktive grupper og hændelser med Norden og EU i fokus og en kilde på hvert punkt. På dansk og engelsk.
Dagligt brief · 2026-10-17
Oversigt
- Én management appliance giver en angriber adgang til alle de netværk, den styrer.
- Angrebene stod på i flere uger, før advisories blev offentliggjort.
- Den 15. oktober dukkede otte nye europæiske ofre fra fem lande op på leak sites.
Aktivt udnyttede sårbarheder
Siden i går har CISA bekræftet udnyttelse, og NCSC-NL og INCIBE-CERT vurderer sårbarheden som kritisk. Selvhostede versioner 24.3.1 til 26.2.3: installer BT26-05-RS. Ældre versioner skal først opgraderes. Privileged Remote Access deler koden og har også fået patchen.
Anbefalinger
- Patch BeyondTrust Remote Support og Privileged Remote Access, og gennemgå derefter hver eksponeret appliance. Installér BT26-05 på alle selvhostede appliances. Versioner ældre end 24.3.1 skal opgraderes først. Tag et snapshot af alle appliances, der har været tilgængelige siden 29. august. Genopbyg dem, hvor kompromittering ikke kan udelukkes, og rotér alle gemte credentials efter patching.
- Patch FortiOS og rotér det nøglemateriale, som FortiManager opbevarer. Opgradér FortiGates til en rettet version fra Fortinets advisory, og reducér antallet af admin-profiler med skriveadgang. Har kanalen til en FortiManagers administration nogensinde været tilgængelig, skal admin-, VPN- og certifikatmateriale roteres for alle de firewalls, den styrer.
- Overvåg Ivanti Connect Secure-gateways udefra, indtil rettelsen af root-eskaleringen foreligger. Behold opdateringen fra 13. oktober, der dækker resten af kæden. Kør Ivantis Integrity Checker, og send gatewayens logs til et eksternt system, da angriberen slettede de lokale logs. Kørte gatewayen 22.8R2.4 i oktober, skal de Active Directory-secrets, den har adgang til, roteres.
Dashboardet
Alt bag briefet, ét klik væk
Det daglige brief giver dig overblikket. Vores datadrevne dashboard giver dig detaljerne, når du skal handle eller forklare situationen for ledelsen.
Se hvilke sårbarheder der bliver udnyttet, hvem der står bag, hvilke værktøjer og metoder de bruger, og hvilke modforholdsregler der virker. Og se, hvor presset ligger i Norden og EU, fordelt på land og sektor.
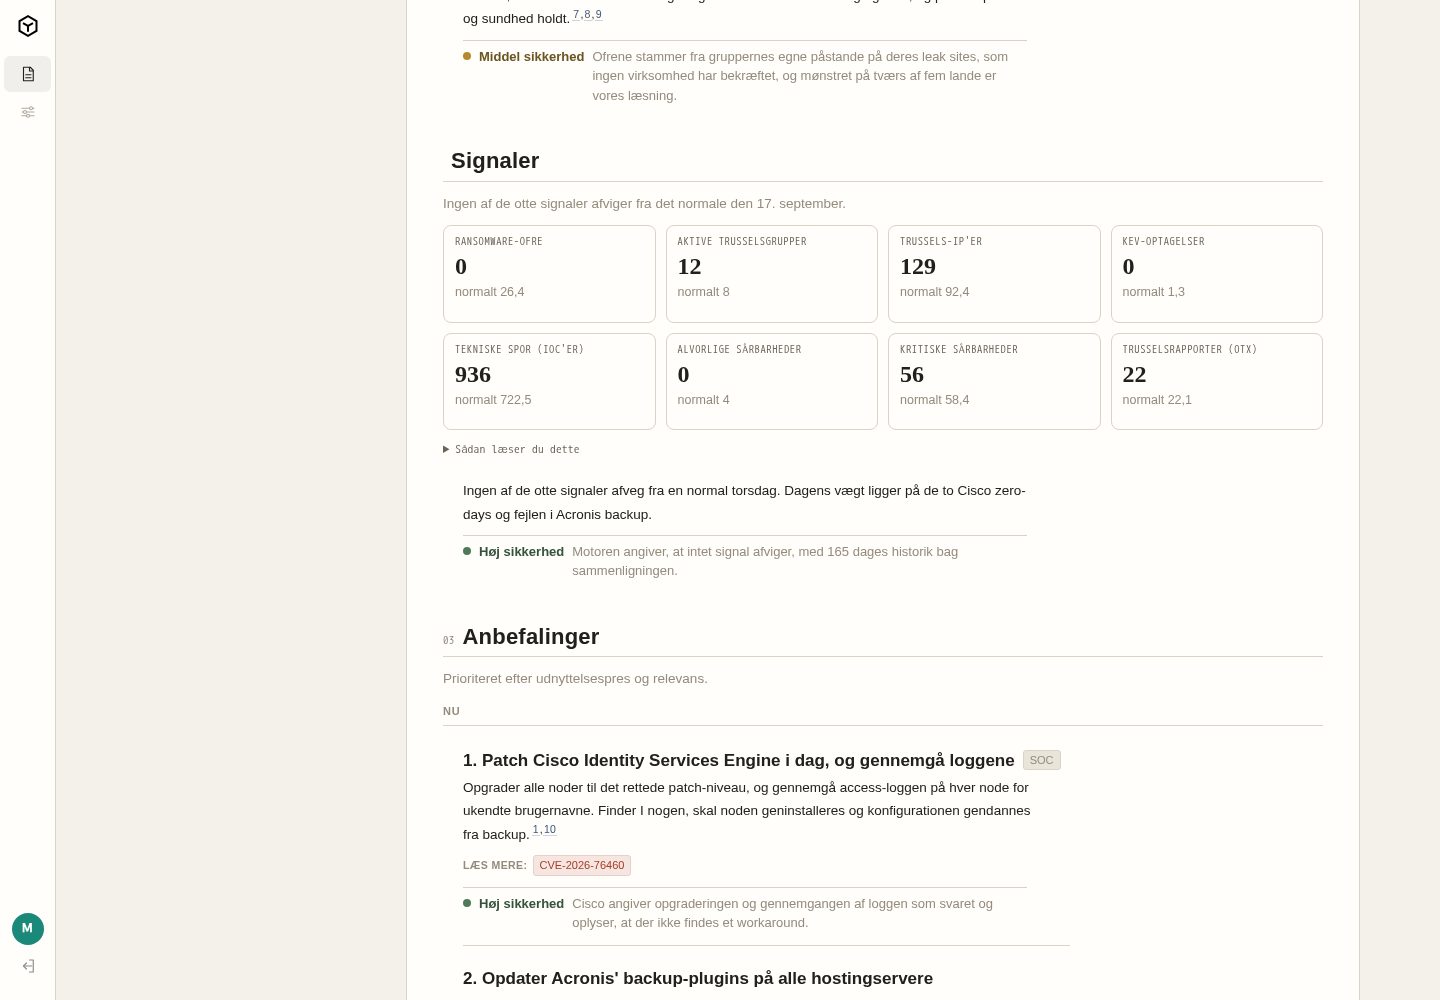
Briefs
Du får alle briefs samlet i et nemt kalender overblik og arkiv, alle med links til data uddybning i dashboardet og klar til at hente som PDF, Markdown og Word.
Øverst ser du, om dagen er stille eller travl. Vi måler dagens tryk mod en normal dag, så du ved med det samme, om der er grund til at handle.
Anbefalingerne står med det mest presserende først, og hver af dem viser den kilde, den bygger på.
Hent ethvert brief som PDF, Word eller markdown, klar til bestyrelsen eller jeres egen rapportering.
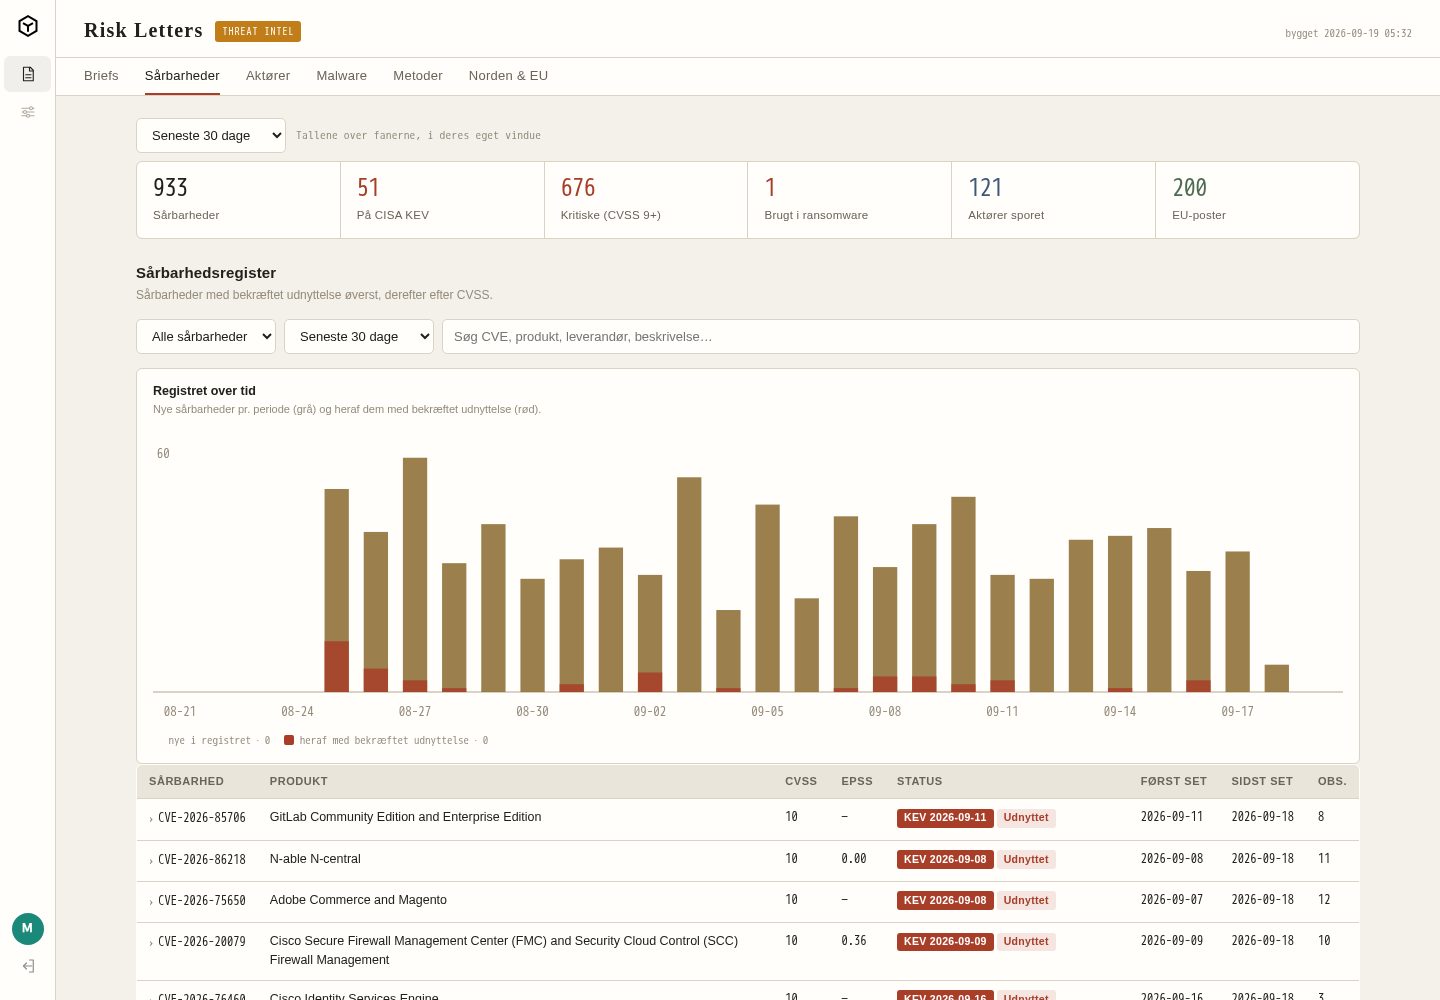
Sårbarheder
Et søgbart og filtrerbart overblik over de aktuelle sårbarheder, de kritiske og dem du skal holde øje med. Så ved du altid, hvad der skal patches først.
Hele det globale sårbarhedsbillede samlet ét sted, med de udnyttede og de alvorligste først. Du ser med det samme, hvor du skal starte.
Hver sårbarhed er forklaret på dansk, med hvad den rammer, hvor alvorlig den er, og hvad vi anbefaler, du gør.
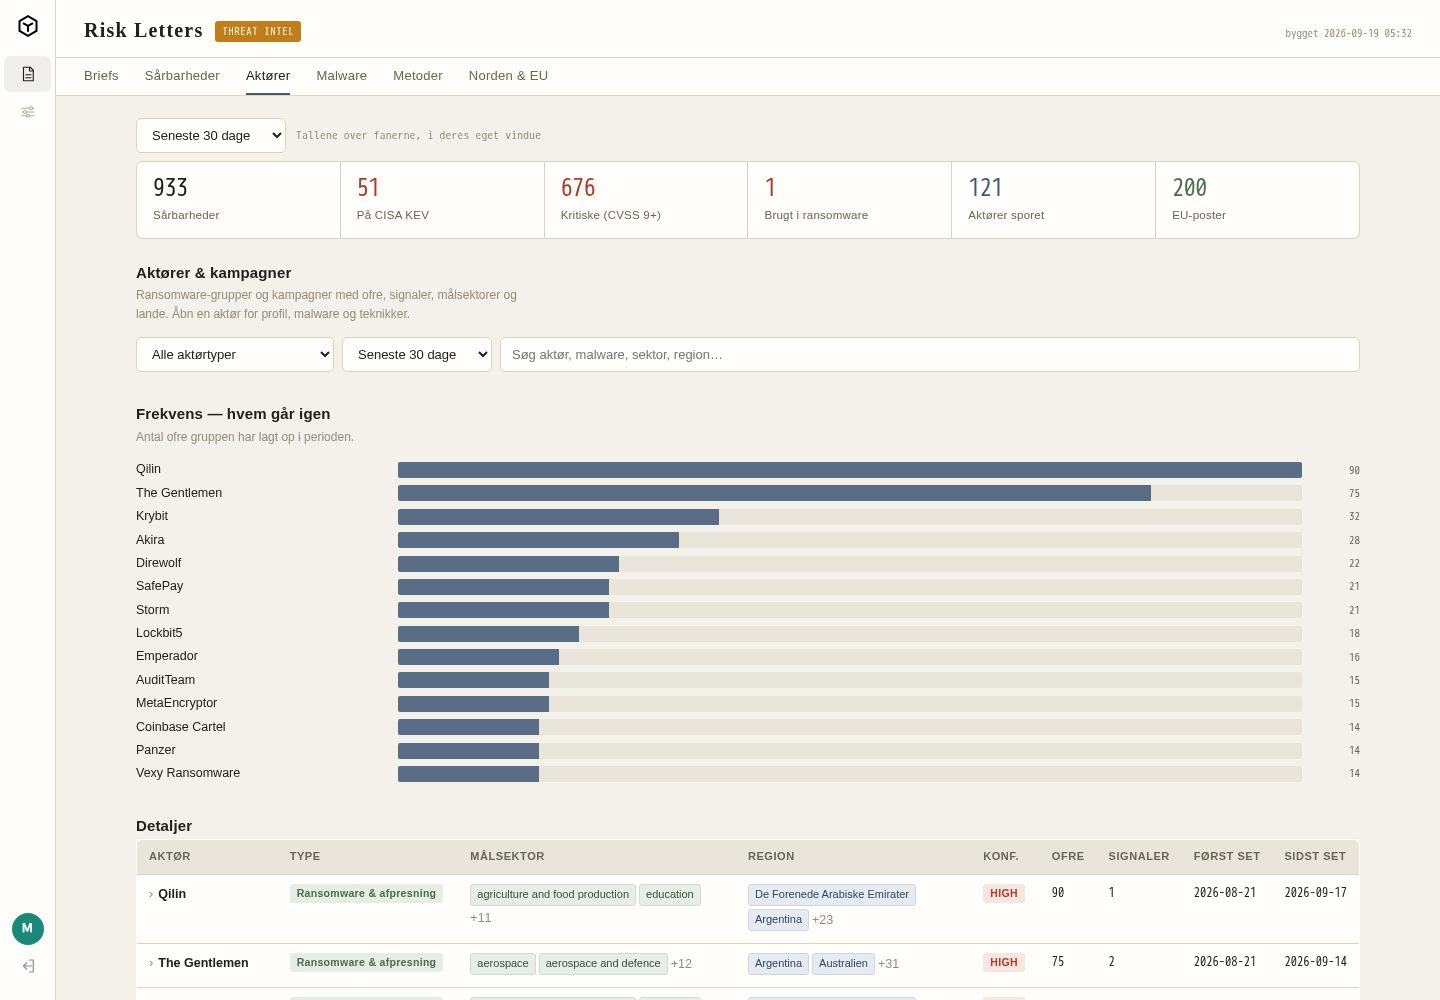
Aktører
Hvem er der ude, hvad angriber de , hvem rammer de, og hvordan gør de det. Kend din fjende så du ved hvad du skal gøre for at bekæmpe dem.
En profil på hver gruppe med de sektorer og lande, de går efter, og de værktøjer og metoder, de bruger.
Vi skelner tydeligt mellem det, der er bekræftet, og det, der er en vurdering, så du ved, hvad du kan stå på.
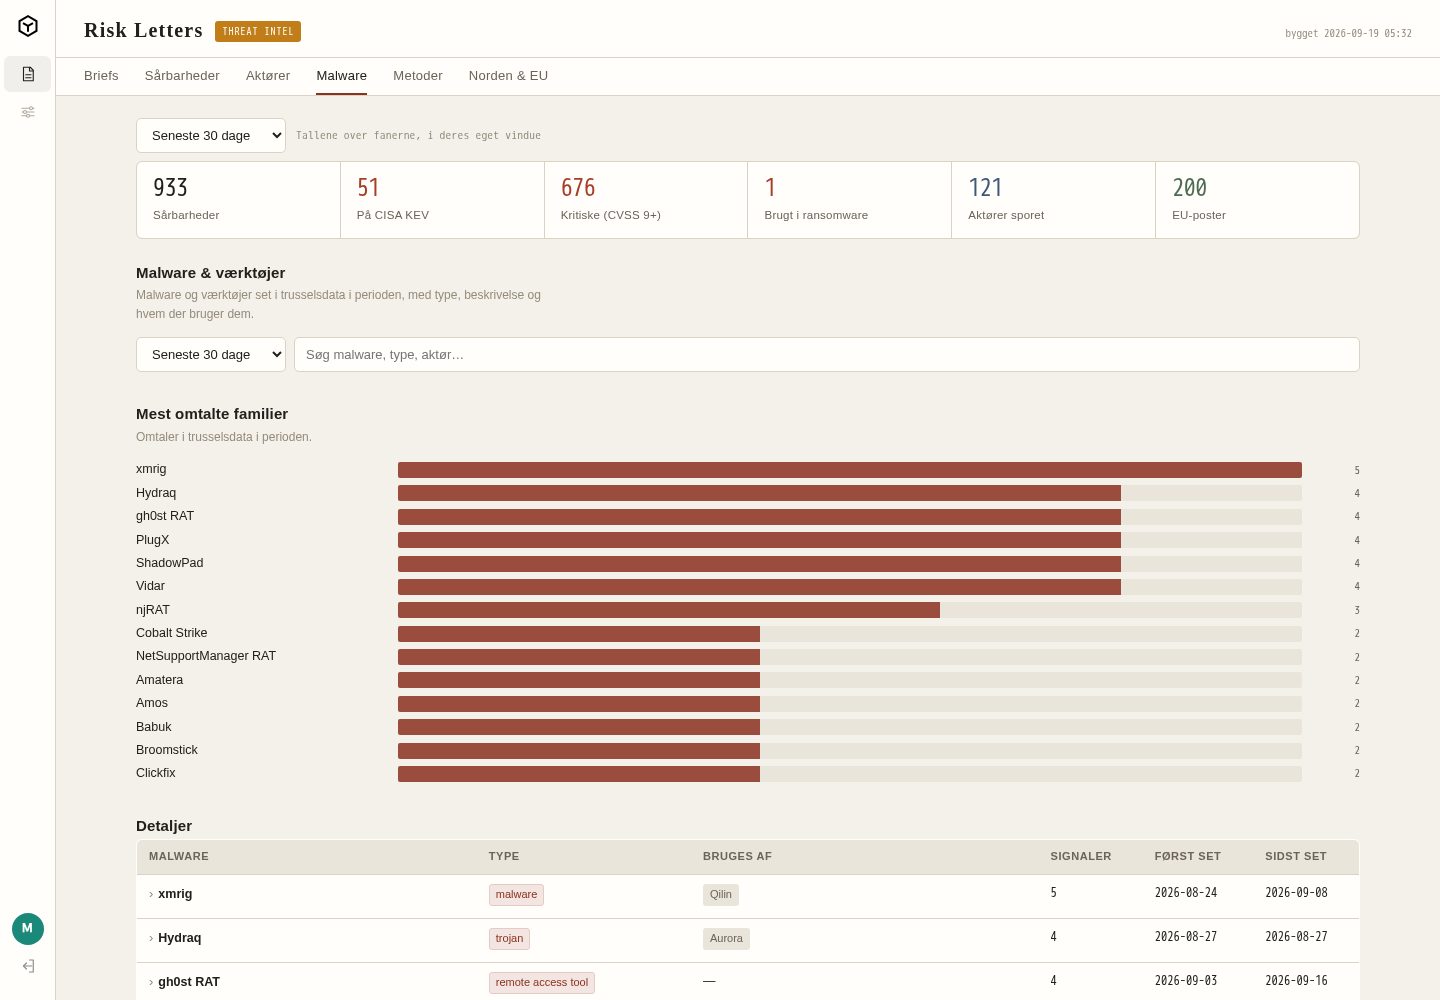
Malware
Indsigt i værktøjerne bag angrebene, og hvem der bruger dem og hvordan. Beskyt dig selv ved at holde dig opdateret.
Malware-familier og værktøjer, der er set for nylig, forklaret i et sprog, man kan læse, og samlet under ét navn, også når de går under flere.
Med ét klik kommer du fra en familie til grupperne, der bruger den, og til de briefs, hvor den er nævnt.
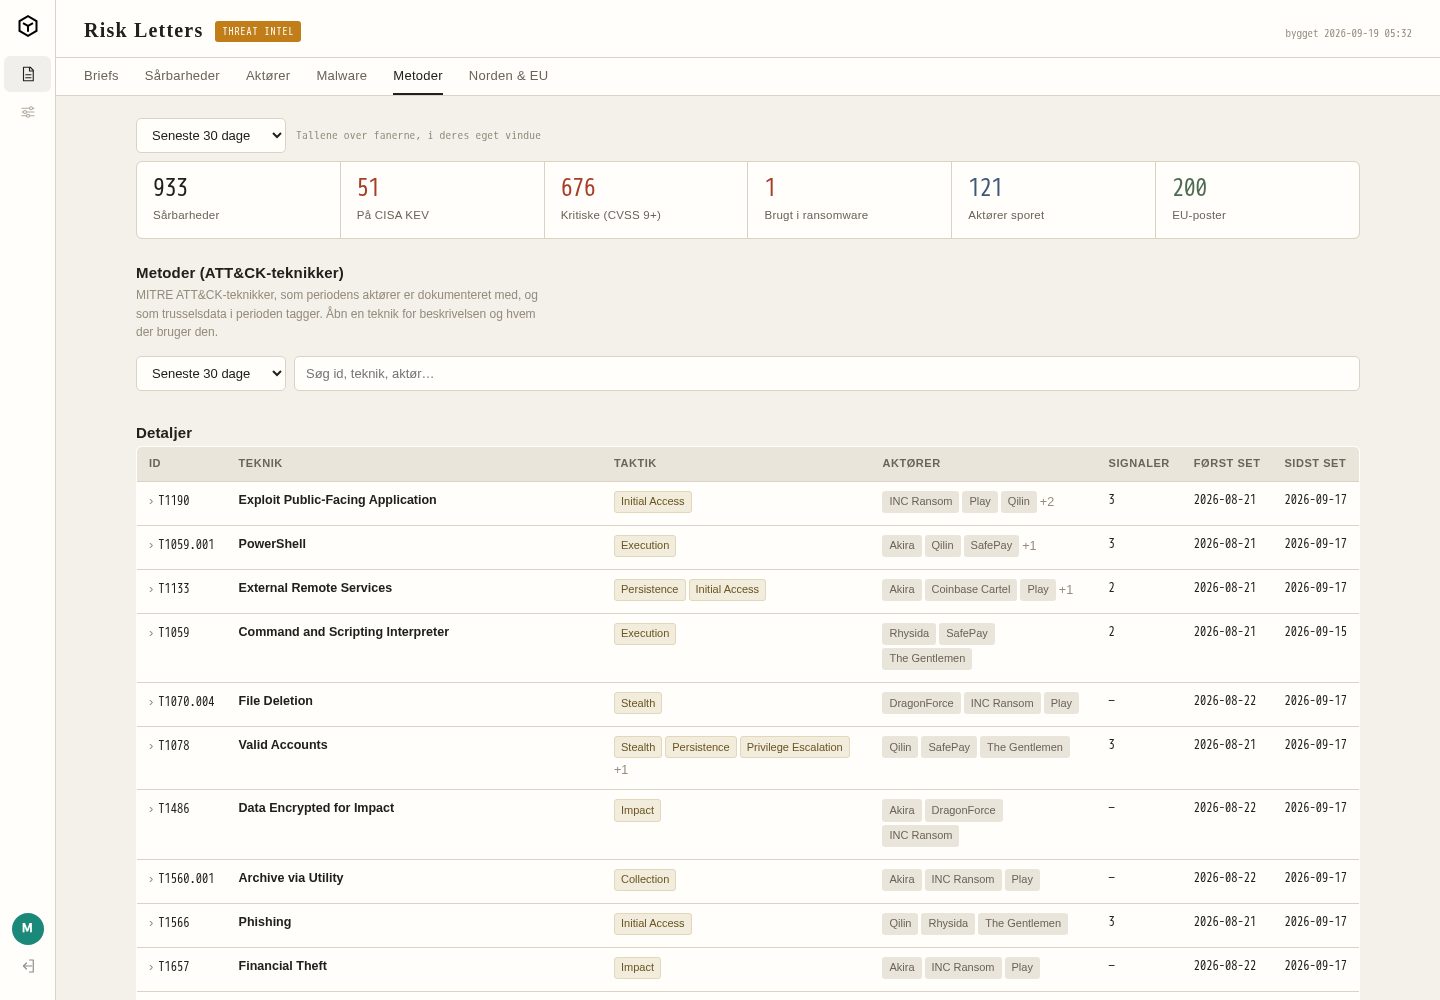
Metoder
Angrebsmetoderne som de kriminelle aktører benytter klassificeret efter MITRE ATT&CK rammeværket, og hvad der stopper dem.
Se hvilke metoder angriberne faktisk bruger lige nu, og hvilke modforholdsregler der virker, beskrevet på dansk.
Gå fra en metode til grupperne, der bruger den, eller fra en gruppe til det, den gør i praksis.
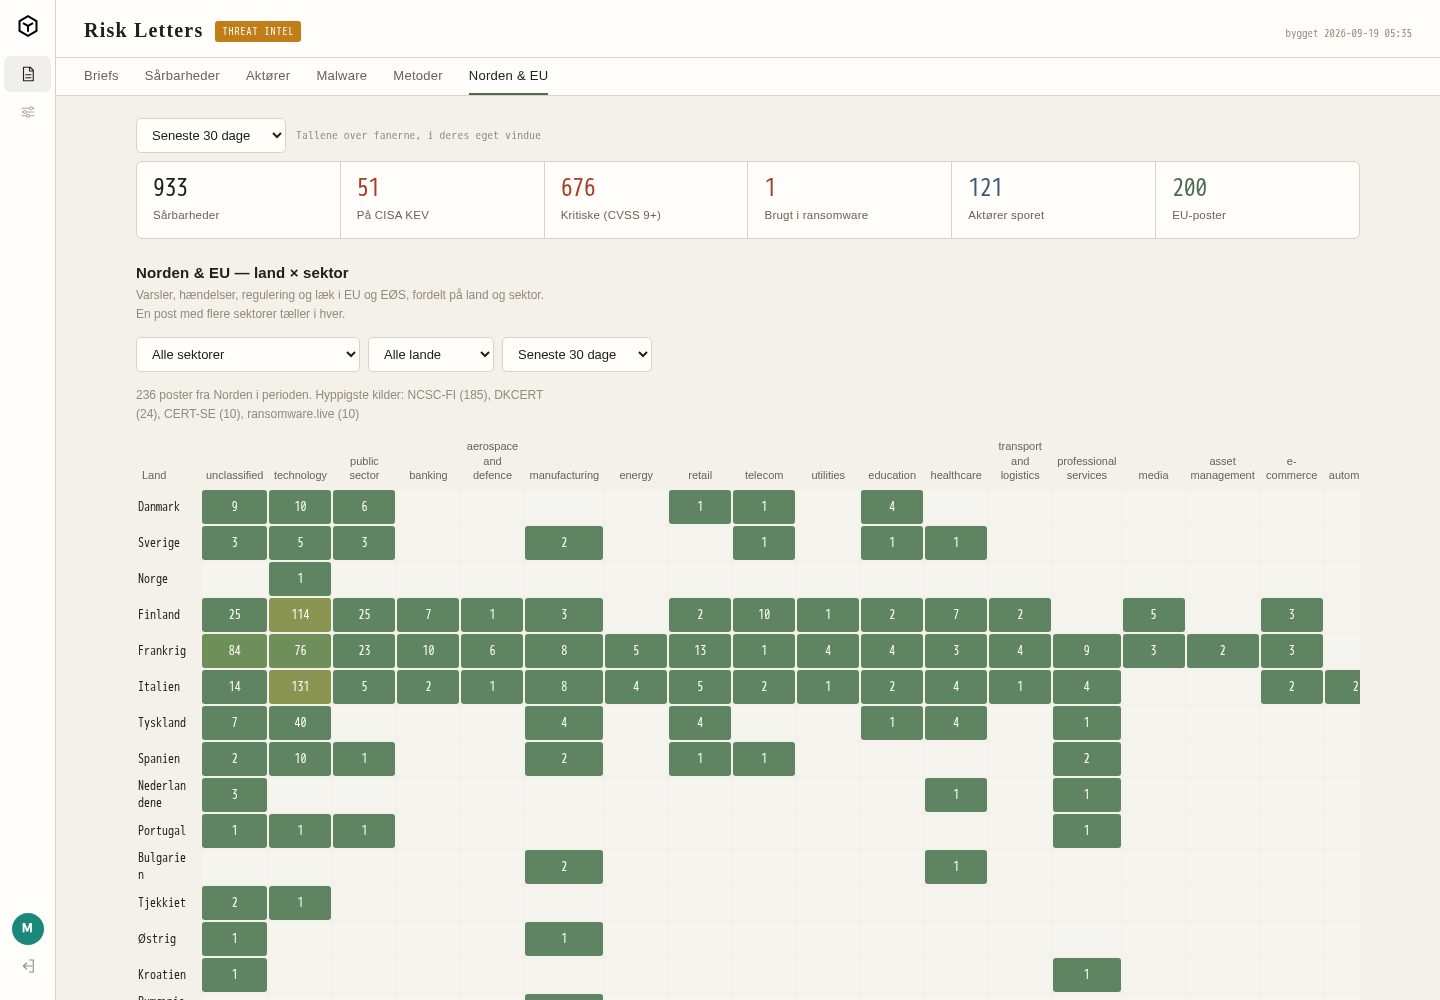
Norden & EU
Det unikke europæiske og nordiske perspektiv. Se hvor presset ligger tættest på jer selv, fordelt på land og sektor.
Matrixen stiller land op mod sektor for Norden og EU, så du ser, hvor trykket ligger tættest på din egen organisation.
Under tallene står posterne bag dem, med varsler fra myndighederne, hændelser, regulering og datalæk, hver med dato og kilde.
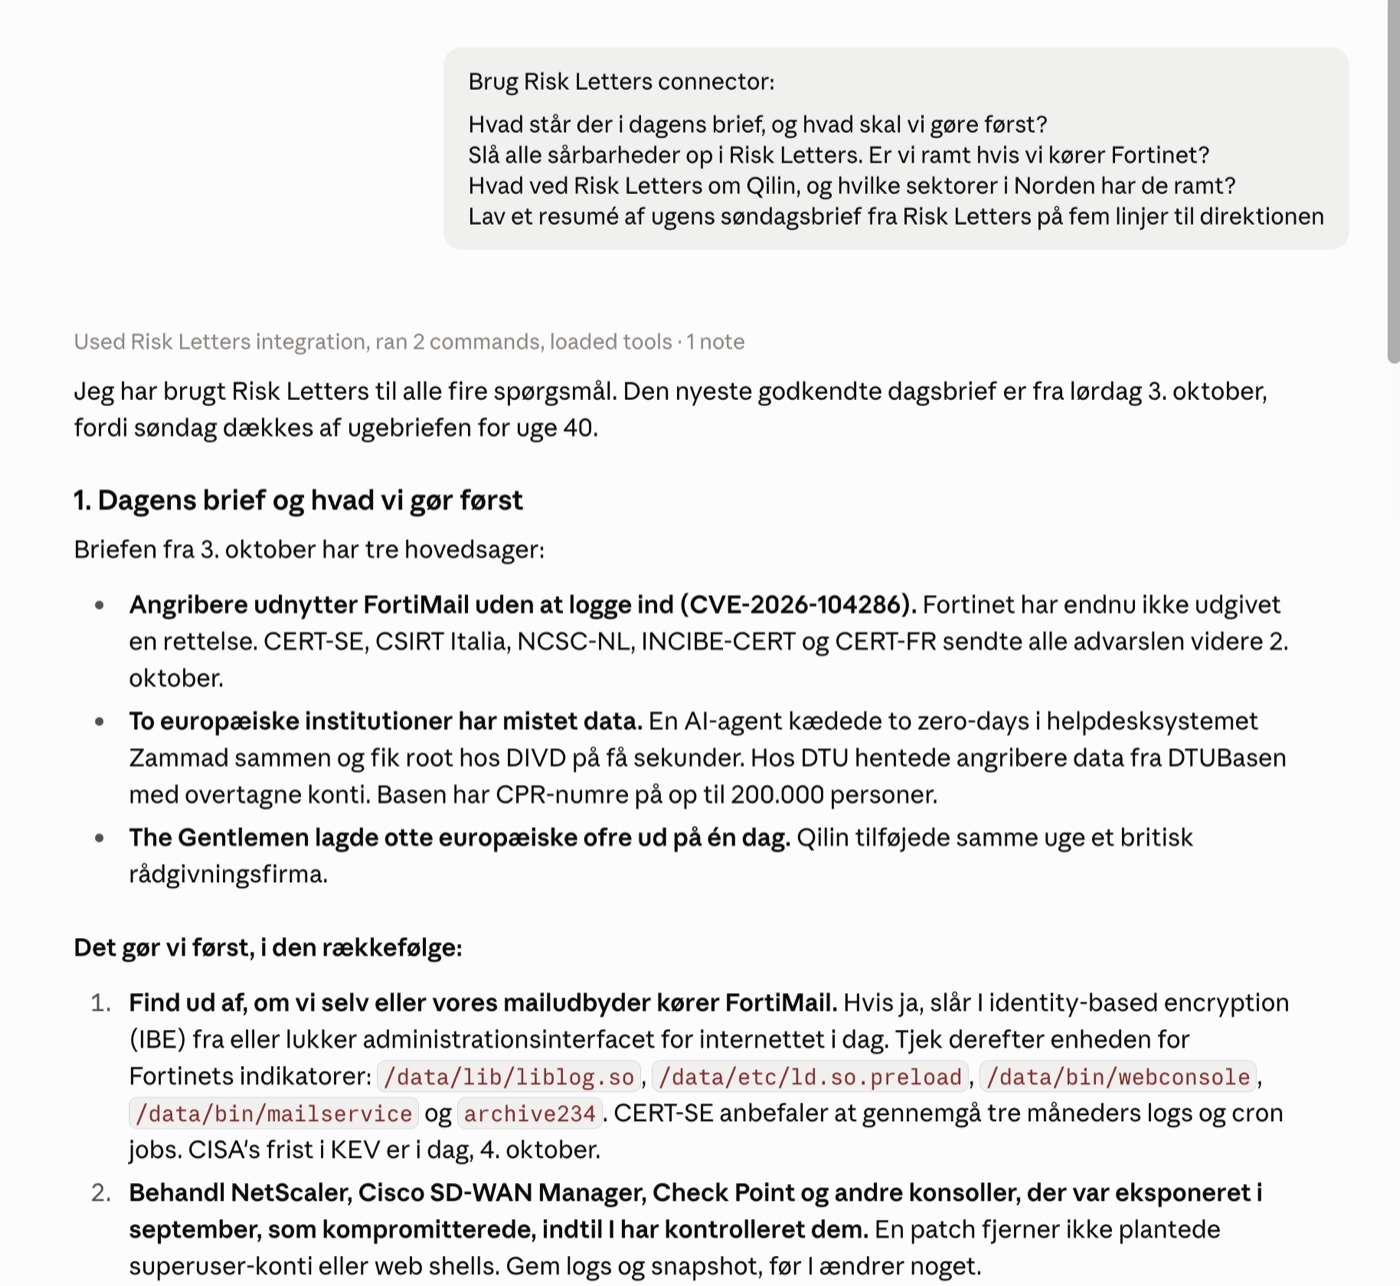
Spørg din AI om dagens trusselsbillede
Forbind Risk Letters med Claude eller en anden assistent, der taler MCP. Så kan du spørge i helt almindeligt sprog og få svar bygget på vores briefs og data, med kilderne med.
Brug det til at forberede et møde, tjekke om en sårbarhed rammer jer, eller skrive et kort resumé til ledelsen på et minut.
Inkluderet i abonnementet.
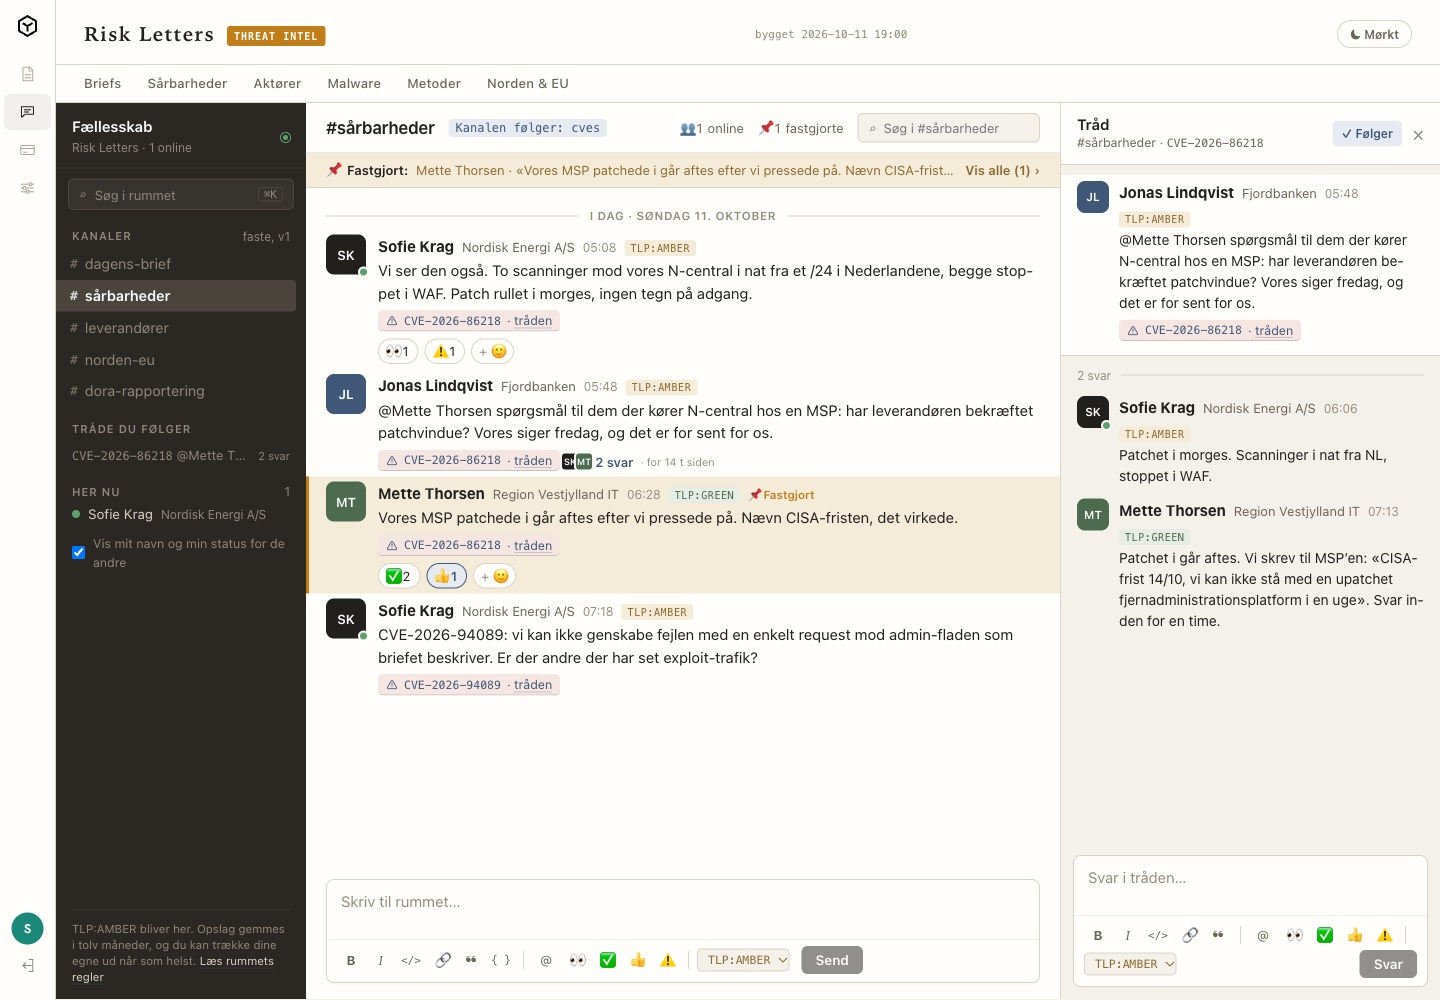
Tal med dem, der står med det samme som dig
Et lukket rum, hvor du taler med sikkerhedsfolk i andre nordiske og europæiske organisationer om det, der rammer jer lige nu.
Rummet fungerer som den deling af trusselsviden, DORA artikel 45 lægger op til.
- Svar fra folk, der kører de samme systemer som dig
- Et TLP-mærke på hvert opslag, så det, der bliver sagt i rummet, bliver i rummet
- Redaktøren løfter de bedste indsigter ind i næste brief
Inkluderet i abonnementet. Alle skriver under eget navn og egen organisation.
Søndagsbriefet
Ugen samlet, og hvad du skal ændre
Søndag formiddag får du ugen i tal, de tendenser, der holdt, og fem til otte anbefalinger, du kan tage med ind til mandagens møde.
Ugens trusselsbillede · uge 42
Angriberne kom ind gennem de enheder, der styrer adgang. Mindst seks produkter til fjernadgang, mail, firewall, backup og administration blev angrebet. Blandt dem var Ivanti Connect Secure, Cisco Secure Email Gateway, AhsayCBS og BeyondTrust Remote Support, som helpdesks bruger til at overtage pc'er. Mandiant sporede udnyttelsen af BeyondTrust tilbage til 29. august, syv uger før sikkerhedsmeddelelsen den 15. oktober.
N0n og Wallstreet lagde europæiske havne og arkitekter på leak sites. N0n gik fra 4 ofre til 81. Blandt dem var TTI Algeciras i Spanien og HPC Hamburg Port Consulting, og N0n hævdede at have deres EDI-arkiver. Wallstreet dukkede op med 15 ofre, de fleste arkitekter i Stockholm samt plejefonden Danvikshem. Derefter fulgte klinikker, skoler og advokatfirmaer i Italien, Polen og Spanien.
Anbefalinger
- Segmentering og eksponering: fjern adgangen fra internettet til administrationsinterfaces på appliances. Begræns senest 25. oktober adgangen til administrations- og supportinterfaces på appliances til VPN, mail, backup og fjernsupport, så de kun kan nås fra en jump host. Betragt enhver appliance, der har kørt en sårbar version og kunnet nås siden august, som kompromitteret, indtil den er gennemgået.
- Tredjeparter: tjek leverandører mod ugens europæiske navne fra leak sites. Søg efter disse navne blandt leverandører, kunder og databehandlere: fra N0n TTI Algeciras (ES), HPC Hamburg Port Consulting (DE) og Premier Alliance (NL); fra Wallstreet Brunnberg & Forshed, Briab og Danvikshem (SE); fra Everest Brenner Base Tunnel (IT); fra Aurora Estrategias BigMat (ES); fra Lockbit5 Kord Hotels (GR); fra Space Bears Alma Center (IT). Spørg skriftligt hver virksomhed, der giver et match, senest 21. oktober, hvilke af jeres data de lå inde med.
- Tredjeparter: spørg jeres MSP senest 24. oktober, hvilke konsoller der har adgang til jeres netværk. Spørg skriftligt hver managed service provider senest 24. oktober, om BeyondTrust Remote Support, FortiManager eller AhsayCBS administrerer jeres systemer, hvornår der blev installeret patch, og hvilke credentials leverandøren har roteret.
Adgang
De første 14 dage er gratis.
- Dagligt brief mandag til lørdag kl. 7 på dansk og engelsk
- Søndagsbrief med ugens tendenser og anbefalinger
- Dashboard med sårbarheder, aktører, malware og Norden & EU
- Din egen AI-assistent med direkte adgang til briefs og data (MCP)
- Alle tidligere briefs i arkivet
- Adgang til fællesskabet med sikkerhedsfolk i hele Norden og EU
NGO'er, foreninger og studerende læser gratis. Ansøg om gratis adgang.
Du kan opsige når som helst. Opsiger du i prøveperioden, betaler du ingenting.
Prisen gælder pr. bruger. En bruger er én person, der modtager briefene og har sit eget login til dashboardet. Er I flere i teamet, får hver person sin egen adgang.
Risk Letters er et virtuelt firma. Vi har hverken kontorer eller store teams at betale for. Derfor kan vi holde prisen lav. AI driver vores platform og er også den første linje du møder hvis du skriver skriver til os i supporten. Et menneske vurderer altid både indhold og korrekthed på vores data og vores interaktioner før der tages beslutninger der kan påvirke dig som kunde. Har du brug for at tale med et menneske kan du altid eskalere din sag til manuel behandling.
Ingen binding og intet oprettelsesgebyr.
Du betaler med kort eller PayPal hos Mollie. Vi ser aldrig dit kortnummer.